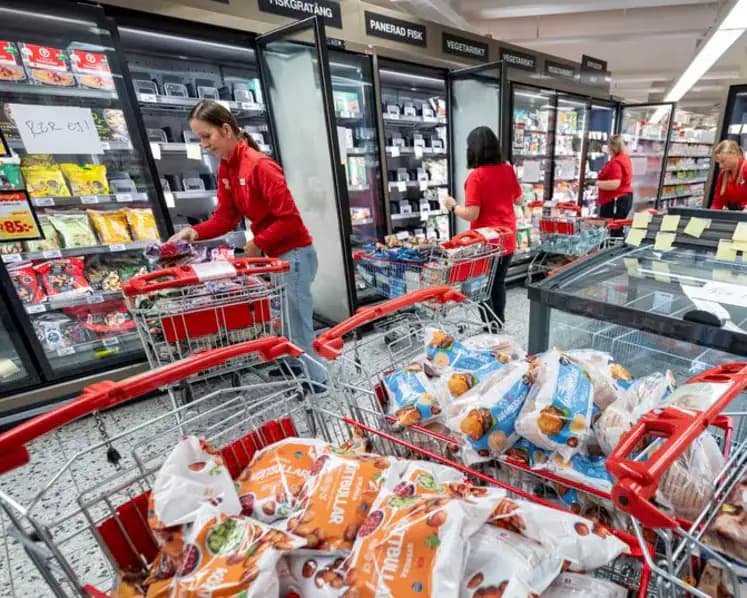
ইউরোপের অন্তত সাতটি দেশে সুপারমার্কেটের ফ্রিজ ও ফ্রিজারের তাপমাত্রা অস্বাভাবিকভাবে বেড়ে যাওয়ার ঘটনা ঘটেছে। কয়েকটি প্রতিষ্ঠানের দাবি, সাইবার হামলাকারীরা দূর থেকে শীতলীকরণ ব্যবস্থার নিয়ন্ত্রণ নিয়ে তাপমাত্রা ৫০ ডিগ্রি সেলসিয়াস পর্যন্ত বাড়িয়ে দিয়েছেন। এতে বিপুল পরিমাণ হিমায়িত ও তাজা খাবার নষ্ট হয়েছে। অনেক দোকানকে পণ্য সরিয়ে ফেলতে হয়েছে।
সোমবার (২ নভেম্বর) সুইডেন, বেলজিয়াম, লুক্সেমবার্গ, নেদারল্যান্ডস, আয়ারল্যান্ড, ফিনল্যান্ড ও এস্তোনিয়ার বিভিন্ন সুপারমার্কেটে এ সমস্যা দেখা দেয়। আন্তর্জাতিক সংবাদ সংস্থা রয়টার্স এবং ব্রিটিশ সংবাদমাধ্যম দ্য গার্ডিয়ান এসব তথ্য জানিয়েছে।
ঘটনার পর সংশ্লিষ্ট প্রতিষ্ঠান ও সাইবার নিরাপত্তা কর্তৃপক্ষ তদন্ত শুরু করেছে। তবে হামলার জন্য এখনো কোনো ব্যক্তি বা গোষ্ঠীকে আনুষ্ঠানিকভাবে দায়ী করা হয়নি।
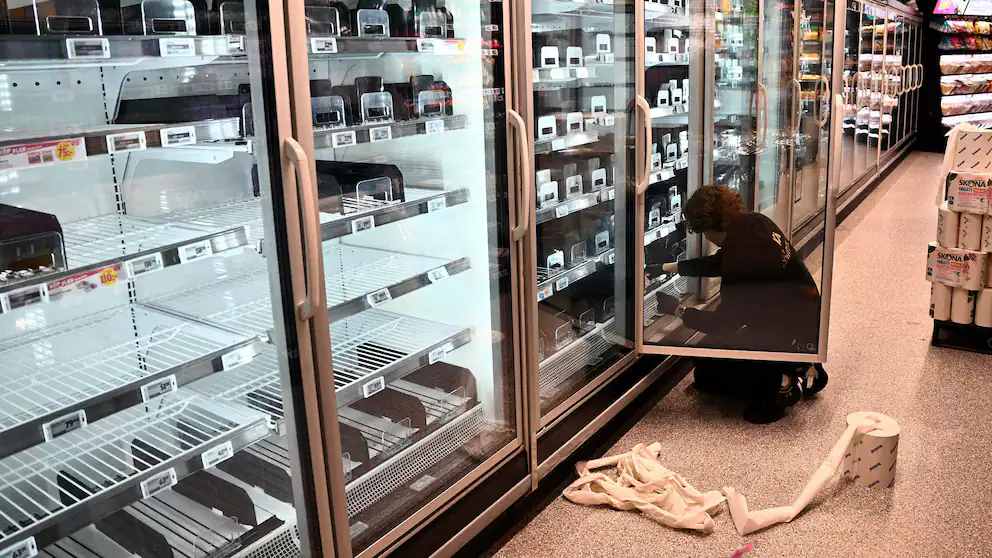
সুইডেনে রাতের মধ্যে ফ্রিজের তাপমাত্রা ৫০ ডিগ্রি
সুইডেনের সুপারমার্কেট চেইন ICA ও Coop-এর কয়েকটি দোকানে ১ নভেম্বর দিবাগত রাতে শীতলীকরণ ব্যবস্থায় সমস্যা দেখা দেয়।
স্টকহোমের একটি ICA দোকানের বিক্রয় ব্যবস্থাপক এংলা ইংওয়াল রয়টার্সকে জানান, স্থানীয় সময় রাত দুইটার দিকে সাইবার হামলা হয় বলে তাঁরা জানতে পেরেছেন। দোকানের সব ফ্রিজারের তাপমাত্রা ৫০ ডিগ্রি সেলসিয়াসে পৌঁছায়। কয়েক ঘণ্টা পর কর্মীরা বিষয়টি বুঝতে পারেন।
ততক্ষণে ফ্রিজারে রাখা খাবার নষ্ট হয়ে যায়। নিরাপত্তার কারণে সেগুলো ফেলে দিতে হয়। ICA কর্তৃপক্ষ জানিয়েছে, তাদের সীমিতসংখ্যক দোকানের শীতলীকরণ ব্যবস্থা ক্ষতিগ্রস্ত হয়েছে। অন্যদিকে Coop-এর ছয়টি দোকানে একই ধরনের সমস্যা দেখা দেওয়ার তথ্য প্রকাশিত হয়েছে।
সুইডেনের জাতীয় সাইবার নিরাপত্তা কেন্দ্রও ঘটনাগুলো পরীক্ষা করছে।
বেলজিয়ামে ক্ষতিগ্রস্ত Carrefour, Delhaize ও IKEA
বেলজিয়ামেও বেশ কয়েকটি বড় খুচরা বিক্রেতা প্রতিষ্ঠান একই সমস্যায় পড়েছে। Carrefour জানিয়েছে, দেশটিতে তাদের প্রায় ৭০০টি দোকানের মধ্যে ১৫টিতে শীতলীকরণ ব্যবস্থায় সমস্যা দেখা দিয়েছে। তবে প্রতিষ্ঠানটি জানিয়েছে, সব দোকান খোলা রাখা সম্ভব হয়েছে এবং সব ফ্রিজ ক্ষতিগ্রস্ত হয়নি।
Delhaize-এর কয়েক ডজন দোকানে ফ্রিজ ও ফ্রিজারের কার্যক্রম ব্যাহত হয়েছে। কিছু দোকানে শীতল ও হিমায়িত খাবার বিক্রি সাময়িকভাবে সীমিত করা হয়। Intermarché, Colruyt ও Spar-এর কিছু দোকানেও একই ধরনের সমস্যা দেখা গেছে।
সুইডিশ আসবাবপত্র বিক্রেতা IKEA জানিয়েছে, বেলজিয়ামের মঁস শহরে তাদের একটি দোকানের ফ্রিজার ক্ষতিগ্রস্ত হয়েছে। সতর্কতামূলক ব্যবস্থা হিসেবে কিছু খাবার সরিয়ে নেওয়া হয়েছে। বেলজিয়ামের ফেডারেল প্রসিকিউটরের কার্যালয় ঘটনাটি তদন্ত করছে।
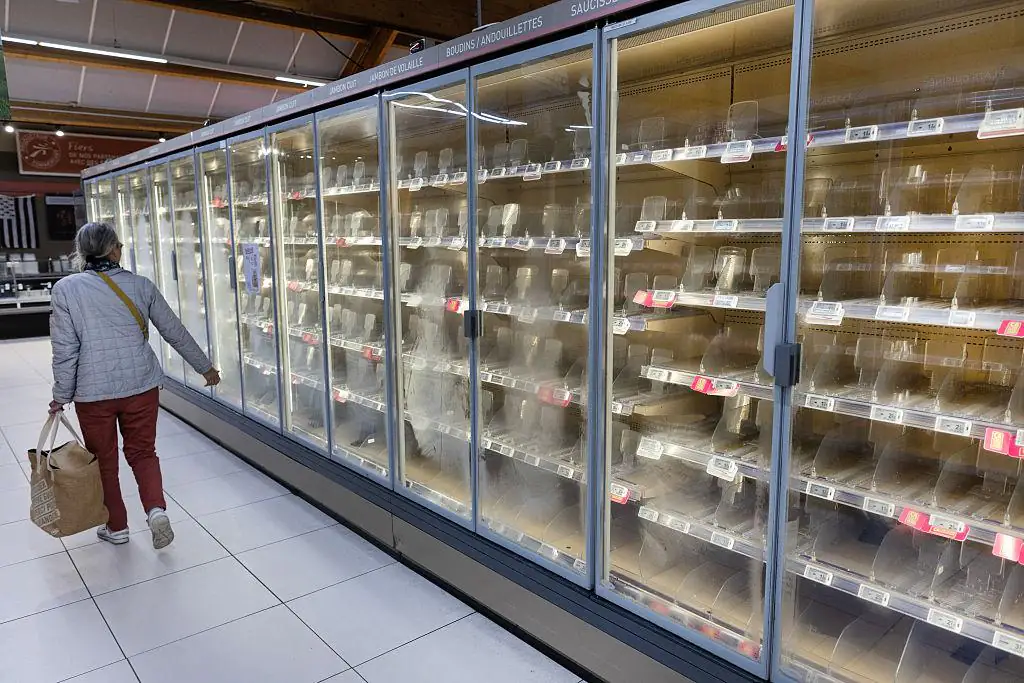
আয়ারল্যান্ড, এস্তোনিয়া ও অন্য দেশেও সমস্যা
আয়ারল্যান্ডের SuperValu সুপারমার্কেট চেইন জানিয়েছে, তাদের ১৩টি দোকানে নির্দিষ্ট মডেলের শীতলীকরণ ব্যবস্থা সাইবার ঘটনার কারণে ক্ষতিগ্রস্ত হয়েছে। সতর্কতামূলক ব্যবস্থা হিসেবে সেসব দোকান থেকে শীতল ও হিমায়িত পণ্য সরিয়ে নেওয়া হয়।
এস্তোনিয়ার Selver চেইনের একটি দোকানেও একই ধরনের ঘটনা ঘটে। শীতলীকরণ প্রযুক্তি সরবরাহকারী প্রতিষ্ঠান Kitman Coldtech-এর তথ্য অনুযায়ী, হামলাকারীরা একটি নিয়ন্ত্রণ কম্পিউটারে প্রবেশ করে তাপমাত্রা ৫০ ডিগ্রি সেলসিয়াসে বাড়িয়ে দিয়েছিলেন। তবে দ্রুত ব্যবস্থা নেওয়ায় সেখানে বড় ধরনের ক্ষতি হয়নি।
নেদারল্যান্ডস ও ফিনল্যান্ডের কয়েকটি দোকানেও শীতলীকরণ ব্যবস্থায় সমস্যা দেখা দেওয়ার খবর পাওয়া গেছে। সব ঘটনায় একই ব্যক্তি বা গোষ্ঠী জড়িত কি না, তা এখনো নিশ্চিত নয়।
তিন সপ্তাহ আগে ফ্রান্সে একই ধরনের হামলা
ইউরোপে সুপারমার্কেটের শীতলীকরণ ব্যবস্থা লক্ষ্য করে এমন ঘটনা এটিই প্রথম নয়। অক্টোবরের মাঝামাঝি ফ্রান্সের কয়েক শ সুপারমার্কেটের ফ্রিজ ও ফ্রিজারের নিয়ন্ত্রণে সাইবার হামলার ঘটনা ঘটে। কিছু ক্ষেত্রে তাপমাত্রা হিমাঙ্কের অনেক নিচ থেকে ৫০ ডিগ্রি সেলসিয়াসের বেশি বাড়িয়ে দেওয়া হয়।
এর ফলে মাংস, দুগ্ধজাত পণ্য ও হিমায়িত খাবার নষ্ট হয়। বিভিন্ন দোকানে বড় ধরনের আর্থিক ক্ষতি হয়। ফ্রান্সের প্রসিকিউটর কর্তৃপক্ষ ওই ঘটনা নিয়ে আনুষ্ঠানিক তদন্ত শুরু করেছে।
নভেম্বরের নতুন ঘটনাগুলোর সঙ্গে অক্টোবরের হামলার পদ্ধতিগত মিল রয়েছে। তবে একই হামলাকারী এর পেছনে রয়েছেন, এমন প্রমাণ এখনো প্রকাশ করা হয়নি।
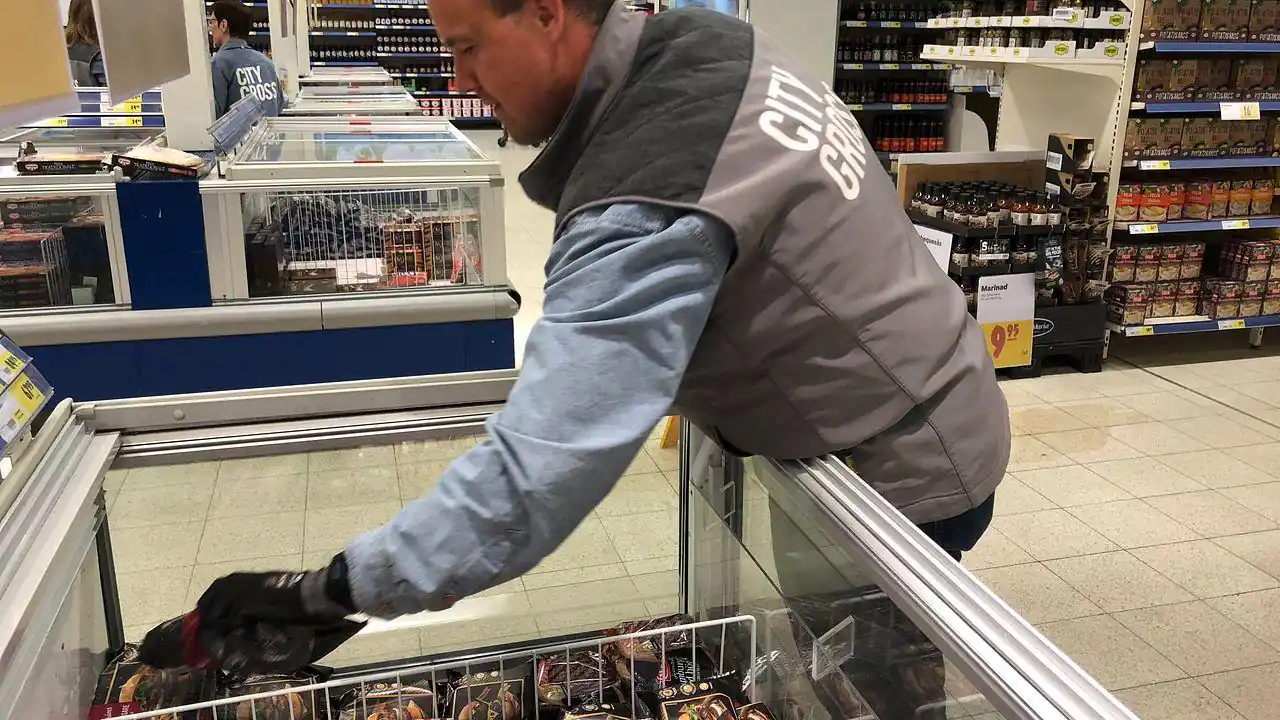
দূর থেকে ফ্রিজের তাপমাত্রা কীভাবে বদলে দেওয়া সম্ভব
আধুনিক সুপারমার্কেটের অনেক ফ্রিজ ও ফ্রিজার ইন্টারনেটের সঙ্গে সংযুক্ত নিয়ন্ত্রণব্যবস্থার মাধ্যমে পরিচালিত হয়।
এসব ব্যবস্থায় দোকানের কর্মী বা প্রযুক্তি সরবরাহকারী প্রতিষ্ঠান দূর থেকে তাপমাত্রা পর্যবেক্ষণ, প্রয়োজনীয় পরিবর্তন এবং যান্ত্রিক সমস্যা শনাক্ত করতে পারে। কিন্তু কোনো নিয়ন্ত্রণব্যবস্থা যথাযথভাবে সুরক্ষিত না থাকলে অননুমোদিত ব্যক্তি ইন্টারনেটের মাধ্যমে সেটিতে প্রবেশ করতে পারেন।
সাইবার নিরাপত্তা বিশেষজ্ঞদের মতে, পুরোনো সফটওয়্যার, নিরাপত্তা হালনাগাদের অভাব এবং ইন্টারনেটে উন্মুক্ত নিয়ন্ত্রণব্যবস্থা এ ধরনের হামলার ঝুঁকি বাড়ায়। এ ক্ষেত্রে হামলাকারীকে সুপারমার্কেটের ভেতরে প্রবেশ করতে হয় না। দূর থেকেই তাপমাত্রা নিয়ন্ত্রণের নির্দেশ বদলে দেওয়া সম্ভব হতে পারে।
কারা হামলা চালাচ্ছে, উদ্দেশ্য কী
হামলার দায় এখনো কোনো গোষ্ঠী স্বীকার করেনি। তদন্তকারীরাও নির্দিষ্ট কোনো দেশ, সংগঠন বা ব্যক্তিকে দায়ী করেননি।
সাইবার নিরাপত্তা বিশেষজ্ঞরা বলছেন, অর্থ আদায়ের উদ্দেশ্যে হামলা, ইচ্ছাকৃত নাশকতা কিংবা রাষ্ট্রসমর্থিত তৎপরতা—বিভিন্ন সম্ভাবনা পরীক্ষা করা যেতে পারে। তবে এখন পর্যন্ত প্রকাশিত তথ্য দিয়ে কোনো একটি ব্যাখ্যা নিশ্চিত করা সম্ভব নয়।
দ্য গার্ডিয়ানের বিশ্লেষণে বলা হয়েছে, এসব ঘটনায় হামলাকারীদের পক্ষ থেকে অর্থ দাবি করার তথ্য পাওয়া যায়নি। ফলে সরাসরি আর্থিক লাভের পরিবর্তে সরবরাহব্যবস্থা ব্যাহত করাও একটি সম্ভাব্য উদ্দেশ্য হতে পারে। বিশেষজ্ঞদের মতে, খাদ্য সংরক্ষণের মতো দৈনন্দিন গুরুত্বপূর্ণ ব্যবস্থার ওপর সাইবার হামলা হলে দ্রুত আর্থিক ক্ষতি হয় এবং ক্রেতাদের আস্থাও ক্ষতিগ্রস্ত হতে পারে।
খাদ্য সরবরাহব্যবস্থার নিরাপত্তা নিয়ে উদ্বেগ
ইউরোপীয় ইউনিয়নের কৃষি ও খাদ্যবিষয়ক কমিশনার ক্রিস্তফ হানসেন ধারাবাহিক এসব সাইবার হামলা নিয়ে উদ্বেগ প্রকাশ করেছেন। তাঁর মতে, এ ধরনের ঘটনা খাদ্য সরবরাহব্যবস্থা ব্যাহত করার পাশাপাশি ভোক্তাদের আস্থার ওপরও প্রভাব ফেলতে পারে।
এদিকে আক্রান্ত কয়েকটি প্রতিষ্ঠান জানিয়েছে, ক্ষতিগ্রস্ত ফ্রিজ থেকে পণ্য সরিয়ে নেওয়া হলেও তাদের কেন্দ্রীয় বিতরণব্যবস্থা সচল রয়েছে।
তবে নতুন ঘটনাগুলো দেখিয়েছে, ইন্টারনেটের সঙ্গে সংযুক্ত যন্ত্রপাতির নিরাপত্তা দুর্বল হলে সাইবার হামলার প্রভাব শুধু তথ্য চুরি বা ওয়েবসাইট বন্ধ হওয়ার মধ্যে সীমাবদ্ধ থাকে না। দোকানে রাখা খাবার নষ্ট হওয়া এবং সরাসরি ব্যবসায়িক ক্ষতির ঘটনাও ঘটতে পারে।